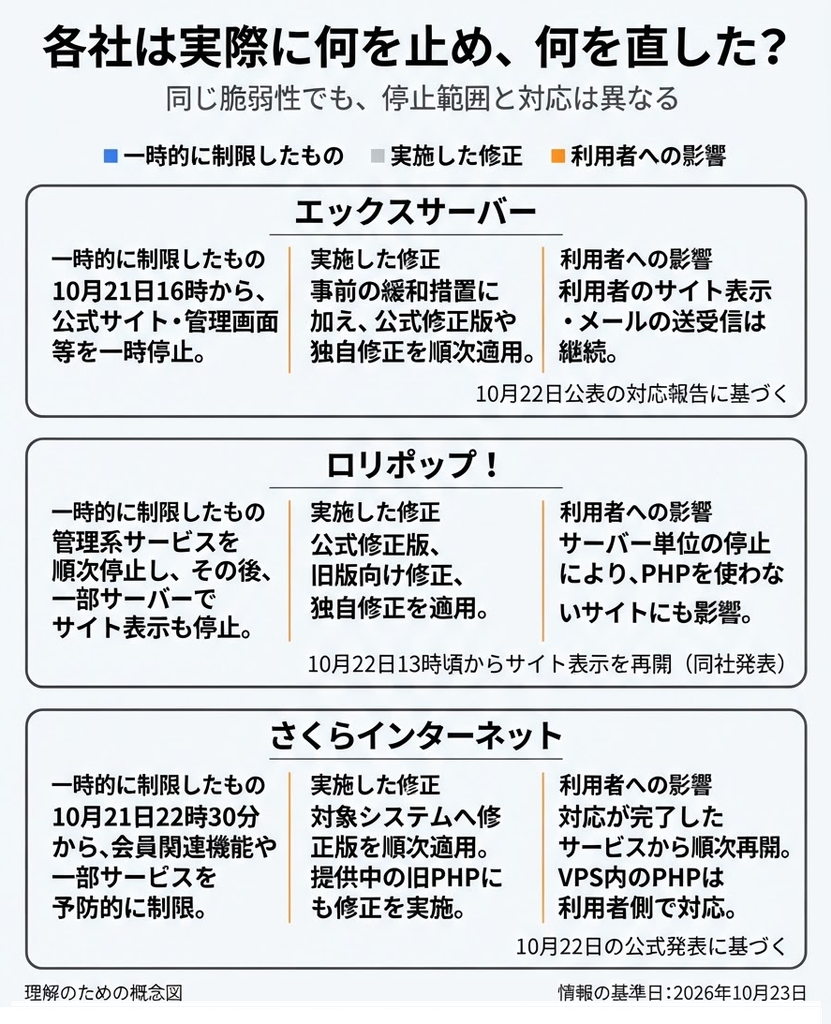
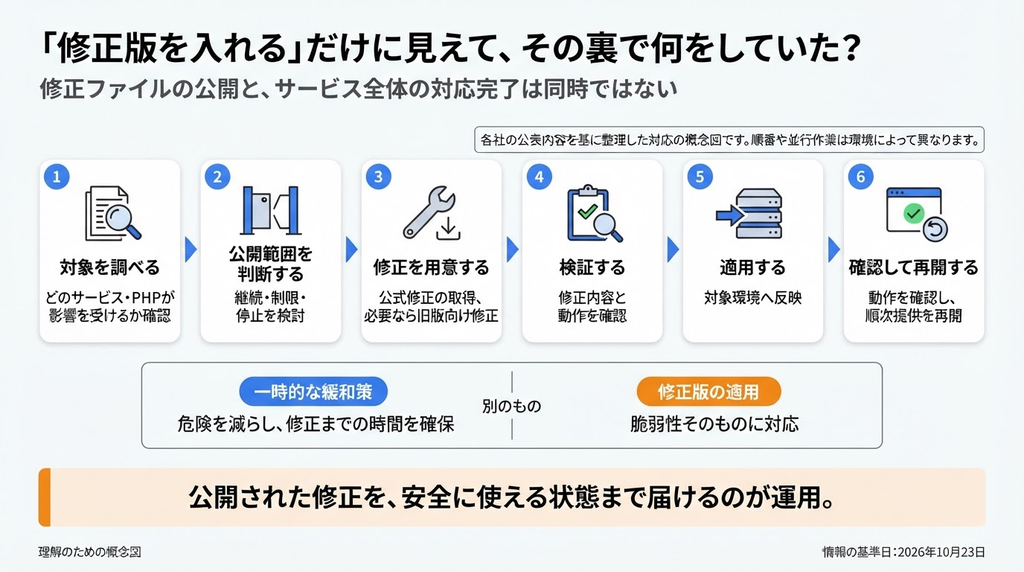
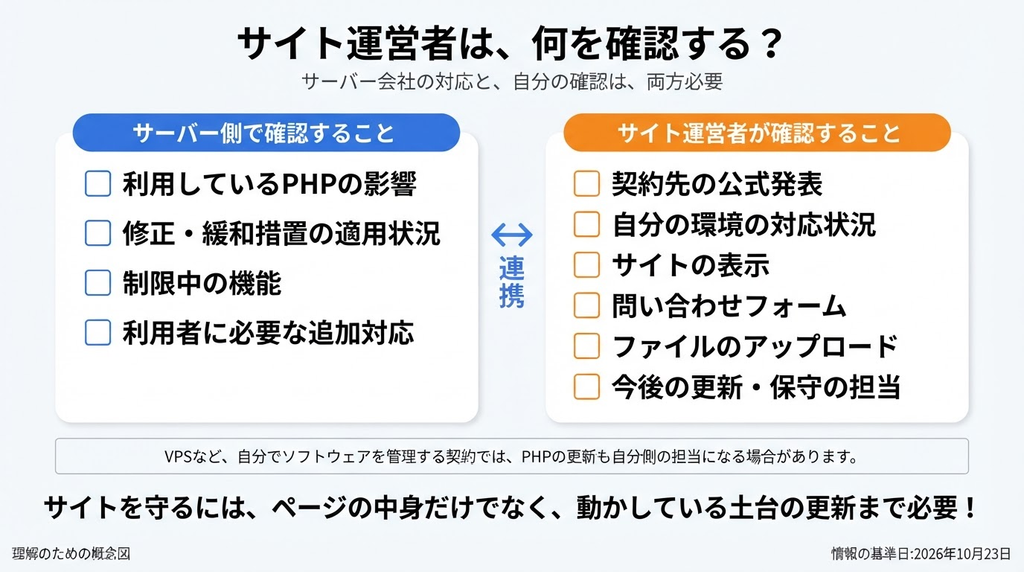
「サイトが開けない」「管理画面に入れない」――その裏で何が起きていたのか、今回のPHPの脆弱性をきっかけに見ていきましょう。
そもそもPHPって何?
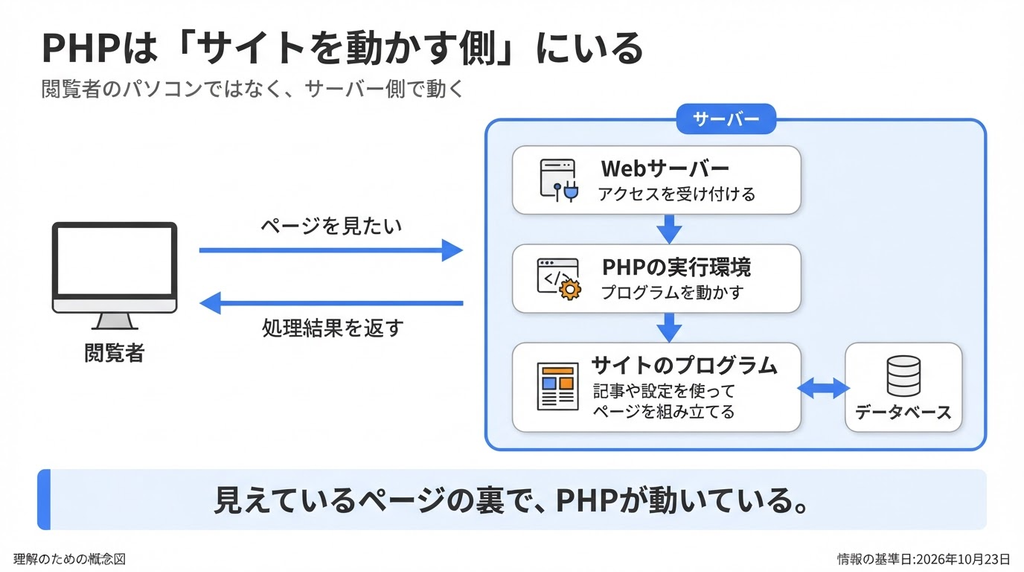
PHPは閲覧者のパソコンではなく、主にサーバー側で動く。サイトの見た目とは別の土台がある。
PHPはサーバー側でコードを実行し、その結果を閲覧者へ返す仕組みです。
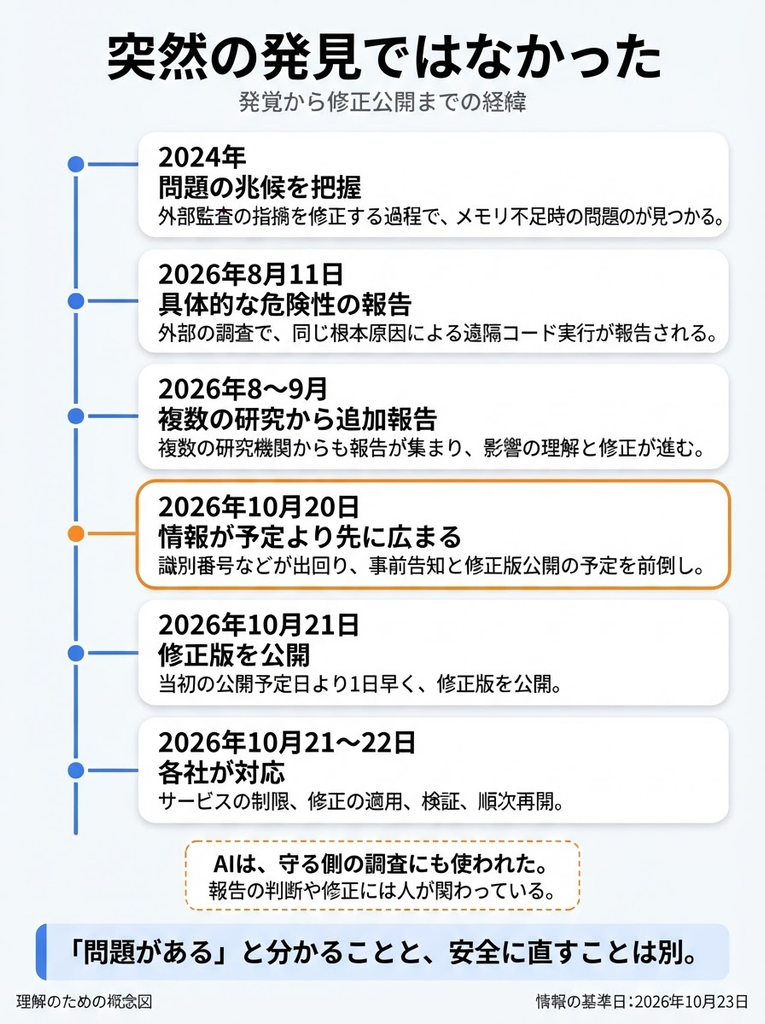
今回の問題は、どう見つかった?
問題の兆候、危険性の実証、修正、公開は、それぞれ別の段階。
PHP Foundationの説明によると、メモリ不足時の問題の兆候は2024年に把握されていました。その後、2026年の複数の調査で具体的な危険性が明らかになり、修正が最優先になりました。
(出典:https://thephp.foundation/blog/2026/10/21/todays-php-security-release-and-how-were-strengthening-php-security/)
PHPのどこに問題があった?
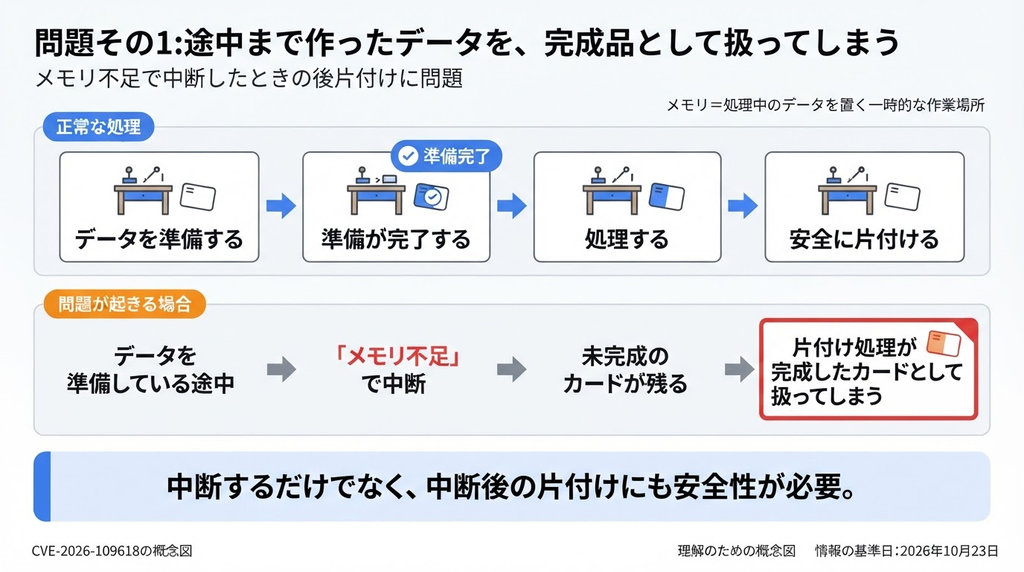
メモリ不足による中断と、その後の片付け処理の組み合わせに問題があった。
CVE-2026-109618では、内部データの準備途中にメモリ不足が起きると、不完全なデータを後処理が有効なものとして扱い、メモリ破壊につながる場合があります。(出典:https://www.php.net/archive/2026.php)
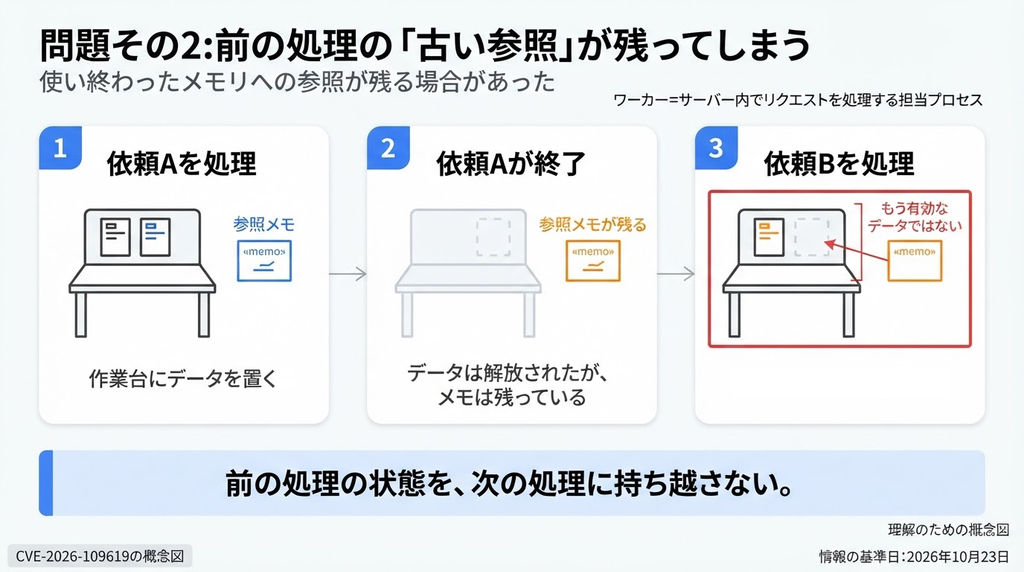
使い終わったメモリへの参照が残り、後の処理がそれを使ってしまう場合があった。
CVE-2026-109619では、あるリクエストに属する内部状態が、そのメモリの解放後も残り、同じワーカーが処理する後続リクエストで使われる場合があります。
(出典:https://www.php.net/archive/2026.php)
レンタルサーバーの緊急対応